機能
公開時にそろえる 4 つの範囲
セキュリティゲートウェイ
社内 AI と外部モデルの間の通信を監査し、制御します。
マスキングと漏えい対策
氏名や口座番号などを、モデルに渡す前と出力時に扱います。
アクセスとコスト
部門やアプリごとの利用枠と、トークン消費を把握します。
Agent 管理
接続、評価、稼働、効果までをまとめて見ます。
画面
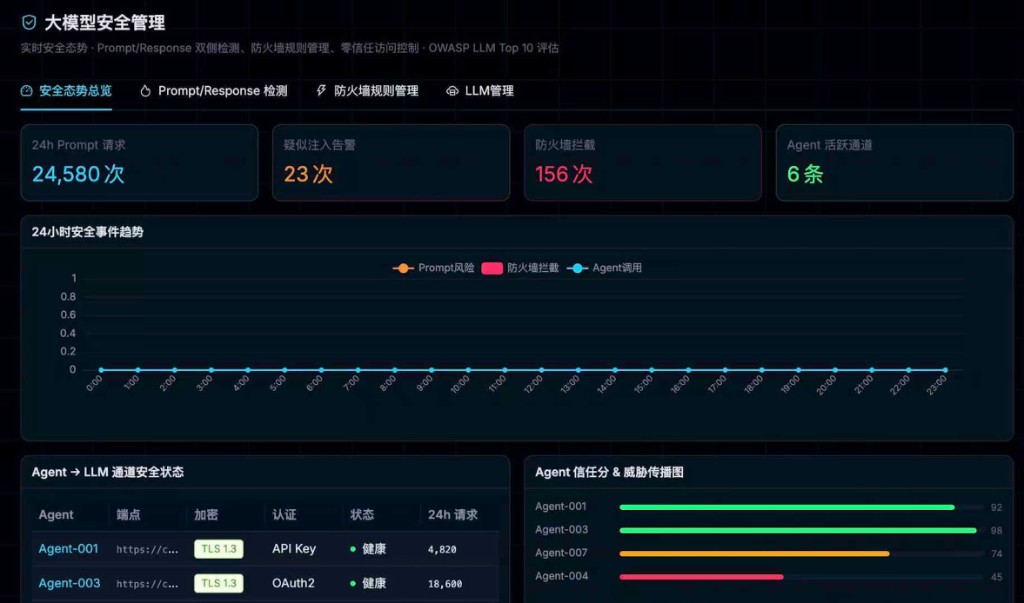
AI セキュリティゲートウェイ
社内の AI と外部の大規模言語モデルの間で、入ってくる依頼と返ってくる応答の両方を検査します。疑わしい入力、遮断、Agent からモデルへの経路を、同じ画面で確認できる想定です。
- Prompt と応答の両方向を検査
- ルールに沿って遮断
- Agent からモデルへの経路と状態を表示
- 氏名・身分証番号・口座番号などのマスキング
画面
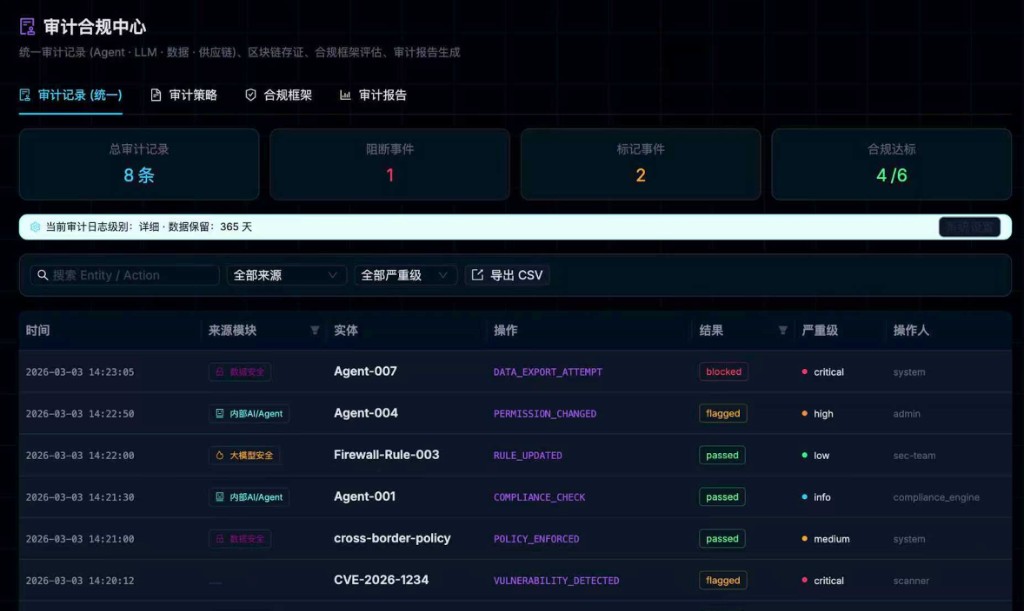
監査とアクセスの記録
誰が、どの Agent で、何をしたかを一箇所に残します。遮断、フラグ、通過を追えるようにし、部門やアプリケーションごとの利用枠とトークンコストも、この記録の上で管理する予定です。
- 統一された監査ログ
- 部門・アプリごとの利用枠
- トークン消費の把握
- 結果と重大度で絞り込む
画面
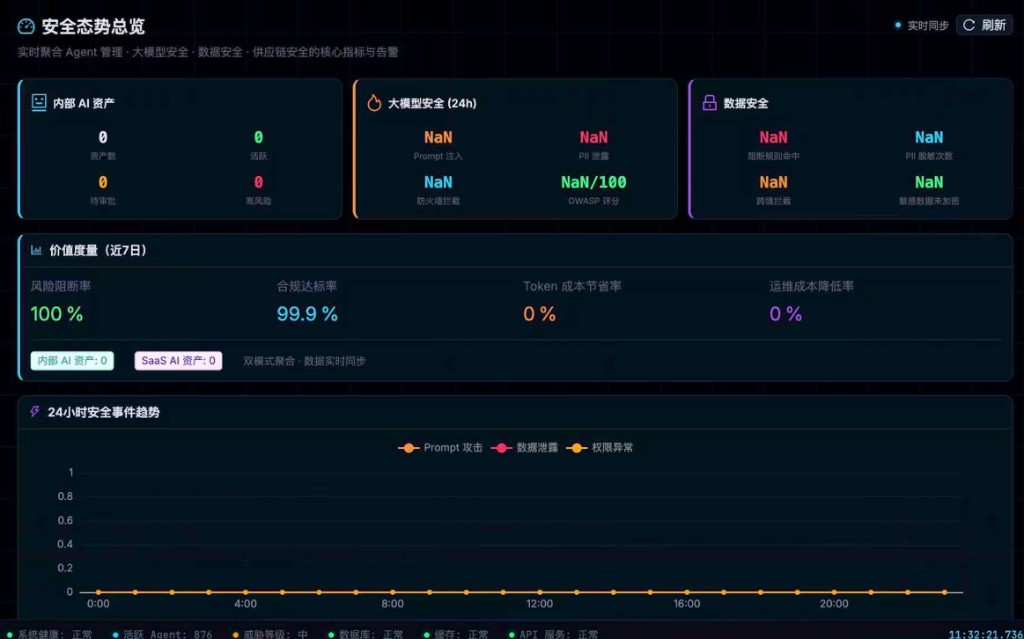
データ漏えい対策と利用状況
入力と出力の流れを見て、持ち出すべきでない情報を検出・遮断します。金融、医療、法律など、データの扱いが厳しい業務を想定しています。プロンプト攻撃、情報の持ち出し、権限の異常も、同じ状況画面で傾向を見られるようにします。
- 出力に含まれる機微情報の検出
- 越境を含むデータフローの把握
- プロンプト攻撃と権限異常の傾向
- トークンコストの見え方
画面
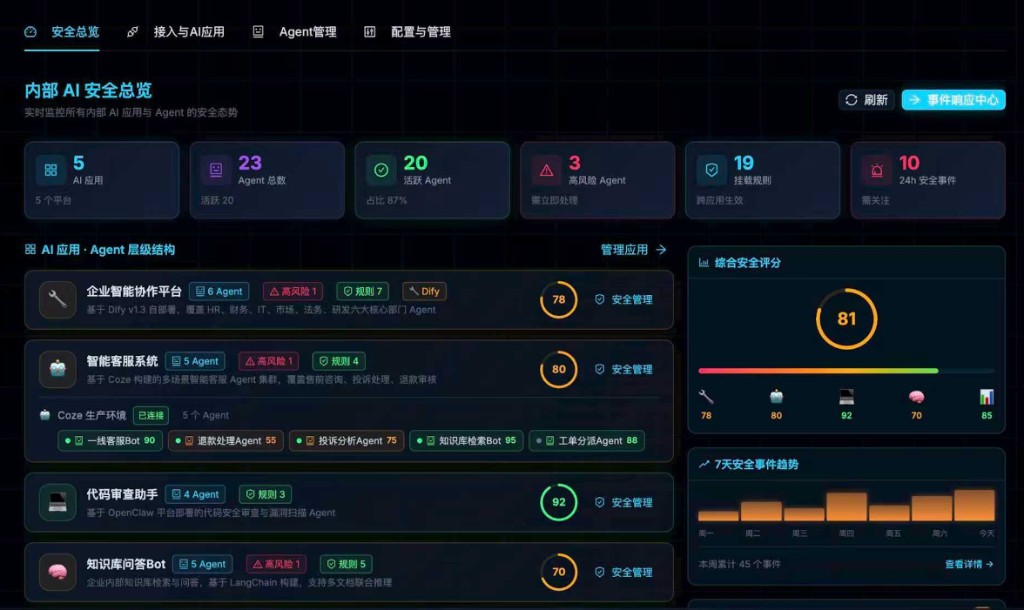
企業 Agent のライフサイクル
企業が使う Agent を、接続の承認から安全評価、稼働監視、効果の確認までまとめて扱います。どのアプリに、いくつの Agent があり、どれが注意を要するかを一覧できる想定です。
- 接続前の承認と安全評価
- リスク、ルール、稼働の一覧
- アプリごとの Agent 構成
- 安全スコアと出来事の推移