
ARGIS|AI SOC プラットフォーム
AI エージェントのチームが、SOC の仕事を実行する。
ARGIS は、ログの収集から検知・調査・通知・対応・報告までを AI Agent のチームが止めずに進める、自社開発の AI SOC プラットフォームです。人は判断が必要な場面だけ参加します。
- 24時間365日 AI 運用
- 日本国内 AWS
- Azure OpenAI
- 日本語対応
従来の SIEM との違い
「検知して終わり」から、「AI が次の一手まで進める」へ
従来の SIEM
- 検知したアラートを人が一件ずつ確認
- 優先順位は担当者の経験頼み
- 製品ごとに画面が分かれる
- 手順書は人が読んで実行
- 判断の経緯が残りにくい
ARGIS(AI SOC)
- AI が調査・通知・対処まで実行
- 自動採点で処理順を常に更新
- 複数製品のシグナルを一つのインシデントに
- Runbook を承認ルール付きで自動実行
- AI の判断根拠・承認・結果をすべて記録
人は「判断が必要な場面」だけに集中できます
プラットフォーム構成
ログの接続から報告まで、ひとつの基盤で
接続
お客様の環境(既存製品はそのまま)
- Microsoft 365
- EDR
- FW・VPN
- クラウド
- サーバー
- AI ツールの監査ログ
SIEM
ARGIS SIEM
- 収集・正規化
- 相関検知
- インシデント化
- チケット・証跡
AI 運用
AI Agent チーム
- 総括 Agent
- 監視・分析・相関
- 通知・Runbook・レポート
安全な自動対応
- AUTO・HOTL・HITL
- 承認と実行の記録
基盤
日本国内 AWS + Azure OpenAI
- 権限・プロンプト・参照情報・処理ログを ARGIS 側で管理
AI Agent チームの仕組み
総括 Agent が仕事を分け、専門 Agent がチームで動く
AI を要約ツールではなく、SOC の「オペレーション担当」として設計しています。
総括 Agent
監視
分析
相関
通知
Runbook
レポート

ログの正規化
製品ごとにバラバラなログを、同じ形にそろえる
Microsoft 365・EDR・ファイアウォールなど、製品ごとに異なるログの項目を共通の形式に整えます。項目がそろうことで、製品をまたいだ相関分析と AI の調査が正確になります。
- 既存製品を置き換えずに、必要なログから接続
- 受信状況と項目の対応をひとつの画面で確認
- 検索・ダッシュボードですぐに活用

運用の流れ(9 ステップ)
検知のあと「次に何をするか」を AI Agent が止めずに進めます
- 01
チケット監視
新規・更新・滞留を常時監視
- 02
自動スコアリング
脅威度・資産重要度などで優先度を調整
- 03
AI 分析
関連ログ・端末・IP・過去履歴を照合
- 04
横断相関分析
複数製品のシグナルを一つのインシデントに
- 05
処置提案
封じ込め・復旧・再発防止を根拠付きで作成
- 06
顧客通知
重要度に応じた日本語メールを送信
- 07
Runbook 実行
承認済みの低リスク処置は自動実行
- 08
結果確認・追跡
成否と再発を確認し、必要なら再通知
- 09
レポート作成
日次・週次・月次・インシデント報告
自動スコアリングの 4 つの視点
| 視点 | 見るポイント | 優先度への反映 |
|---|---|---|
| 脅威度 | マルウェア・特権の乗っ取り・情報流出・ランサムウェアなど | 重大な攻撃の兆候を上位へ |
| 資産の重要度 | 経営者の端末・重要サーバー・機密データ・外部公開資産 | 重要な資産への影響を上位へ |
| 攻撃の進み具合 | 侵入・権限昇格・横展開・持ち出し | 進んでいるほど上位へ |
| 影響範囲・確からしさ | 対象数・継続性・相関数・検知の信頼度 | 広範囲・高確度を上位へ |
安全な自動対応
「何を、どこまで自動で行うか」を事前に決めます
AUTO(自動実行)
承認済みの Runbook を自動で実行し、結果を記録・報告。人は後から確認します。
HOTL(実行後に人が確認)
AI が実行しながら監視。異常があれば人が止めたり戻したりできます。
HITL(人が承認してから実行)
AI が根拠と対応案を示し、承認されてから実行します。
代表的な Runbook の例
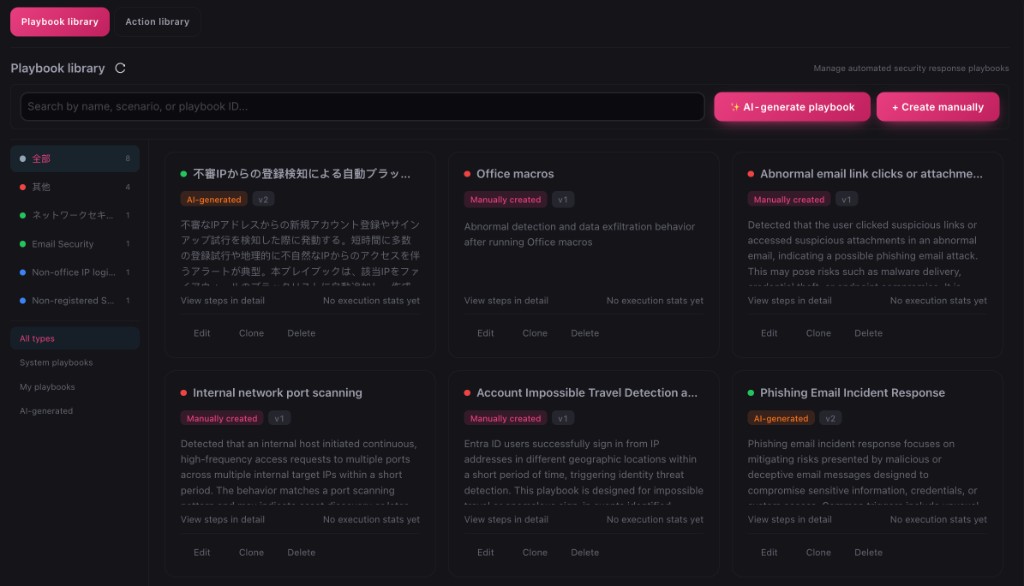
不審なログイン
通知は AUTO/操作は HITL
関連ログの収集・本人確認・お客様への通知
マルウェア検知
調査は AUTO/隔離は事前承認
端末と通信先の相関分析、隔離の推奨
管理者権限の変更
通知は AUTO/取り消しは HITL
変更者・対象・前後の操作を確認し緊急通知
外部公開資産の異常
遮断は HOTL または HITL
通信・認証・WAF を横断分析し、遮断候補を提示
定期運用
AUTO
未完了の確認・傾向の集計・レポート送信
ナレッジは使うほど賢くなります
変更はすべて記録し、必要に応じて人が承認してから反映します。
- 1
収集
環境情報・イベント・回答・実行結果
- 2
評価
精度・誤検知・対応時間・再発
- 3
調整
知識・ルール・プロンプト・Runbook
- 4
承認
変更を記録し、人が承認
- 5
反映
次の監視・分析・対処へ
説明できる AI 運用
AI が何を見て、どう判断し、何をしたか。すべてチケットに残ります
参照したログ、AI の判断、優先度の変更、送信した内容、承認者、実行したコマンドと結果を記録。監査や経営への説明にそのまま使えます。
- AI の自己改善は変更履歴を残し、重要なロジックは人が承認
- 重大な事業判断・対外公表・データ削除は自動化しない

実際の画面
ARGIS の管理画面

検知の概要
攻撃の手口の体系(MITRE ATT&CK)ごとに検知状況を確認できます。

資産と脆弱性
重要な資産と脆弱性を一覧で把握し、優先順位を付けます。

ログの接続状況
どのログがどれだけ届いているかを確認します。
画面は一例です。機密情報は加工しています。
IT セキュリティ × AI セキュリティ
2 つを同時に守る
IT セキュリティ
- Microsoft 365
- EDR
- FW・VPN
- クラウド
- サーバー
AI セキュリティ
- シャドーAI
- プロンプト攻撃
- 機密データ
- AI エージェントの行動
1 つのプラットフォーム、1 つの画面で両方を運用
ご利用方法
運用込みのサービスでも、パートナー経由でも
ARGIS-SOC(運用込みのサービス)
ARGIS を、AI Agent の24時間運用と専門家の支援とセットでご提供します。
- 規模に合わせた 3 プラン
- 約5週間で運用開始
- 1か月無料トライアル
パートナー経由の提供
MSP・OEM パートナーが、ARGIS を基盤に自社ブランドの運用サービスや製品を提供できます。
- MSP:自社ブランドの監視・運用サービス
- OEM:自社製品への組み込み
- 導入・運用トレーニング